
Node.js
CISA-ն արտակարգ հրահանգ է թողարկել «Node2Shell» խոցելիության ակտիվ շահագործման ֆոնին
CISA-ն Google-ի Brotli գրադարանի Node2Shell խոցելիությունը ներառել է շահագործվող վտանգների շտեմարանում՝ Node.js սերվերների վրա գրոհների պատճառով:
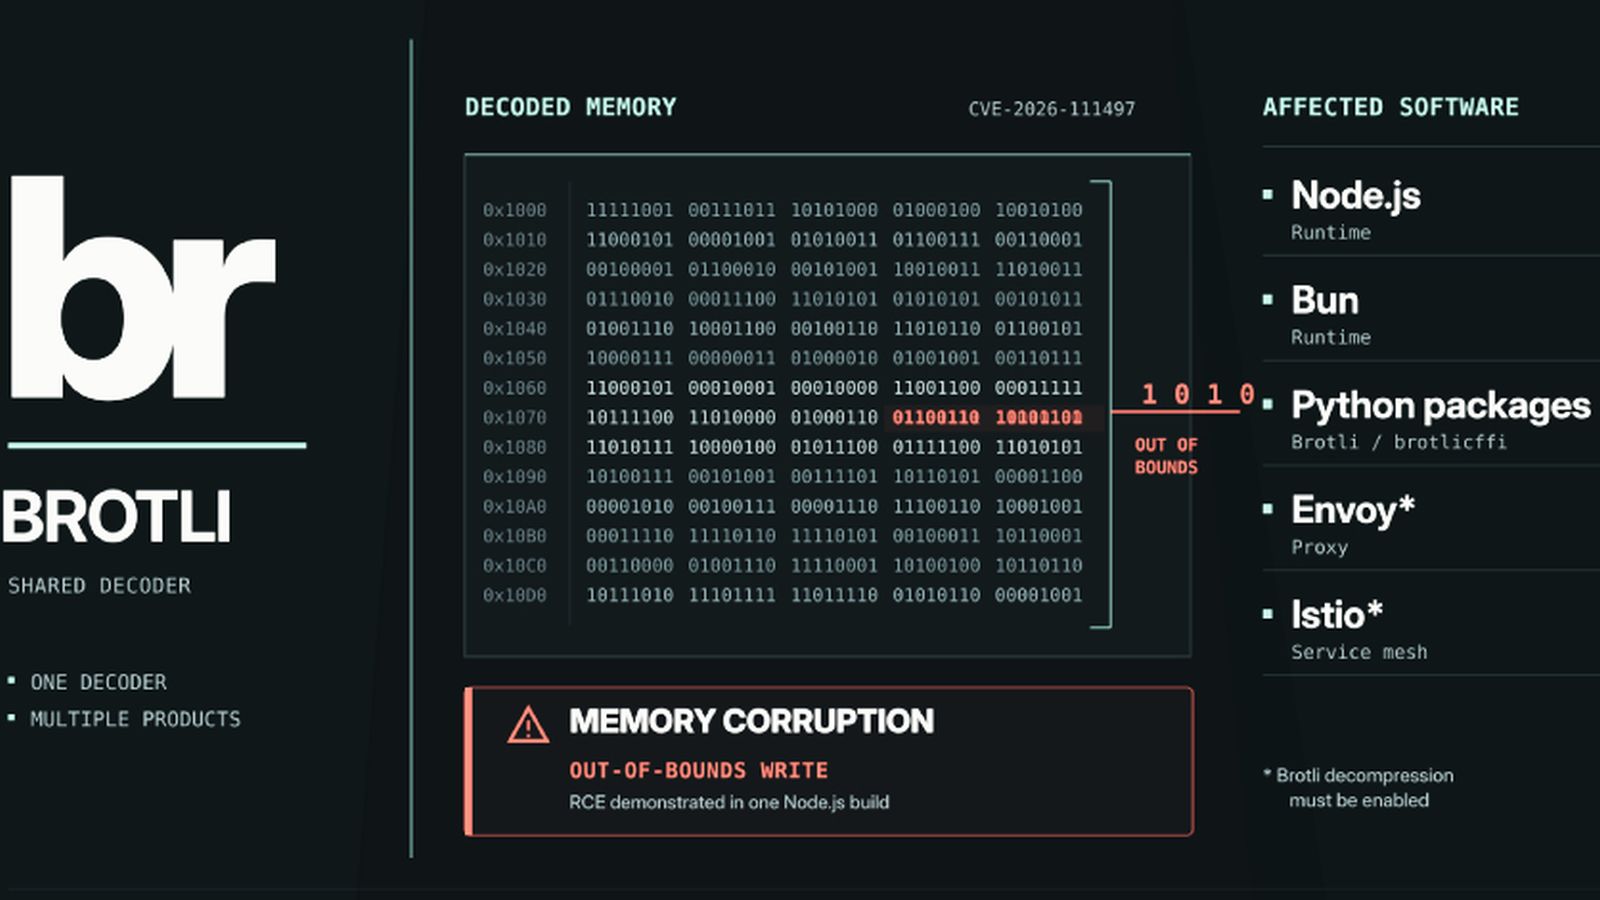
Ինչու՞ Node.js-ի թարմացումը բավարար չէ CVE-2026-111497 խոցելիությունը վերացնելու համար
Node.js-ում հայտնաբերված կրիտիկական խոցելիությունը պահանջում է ստուգել ֆոնային պրոցեսները և արտադրական միջավայրերը: