


Հոկտեմբերյան անվտանգության թարմացման շրջանակը
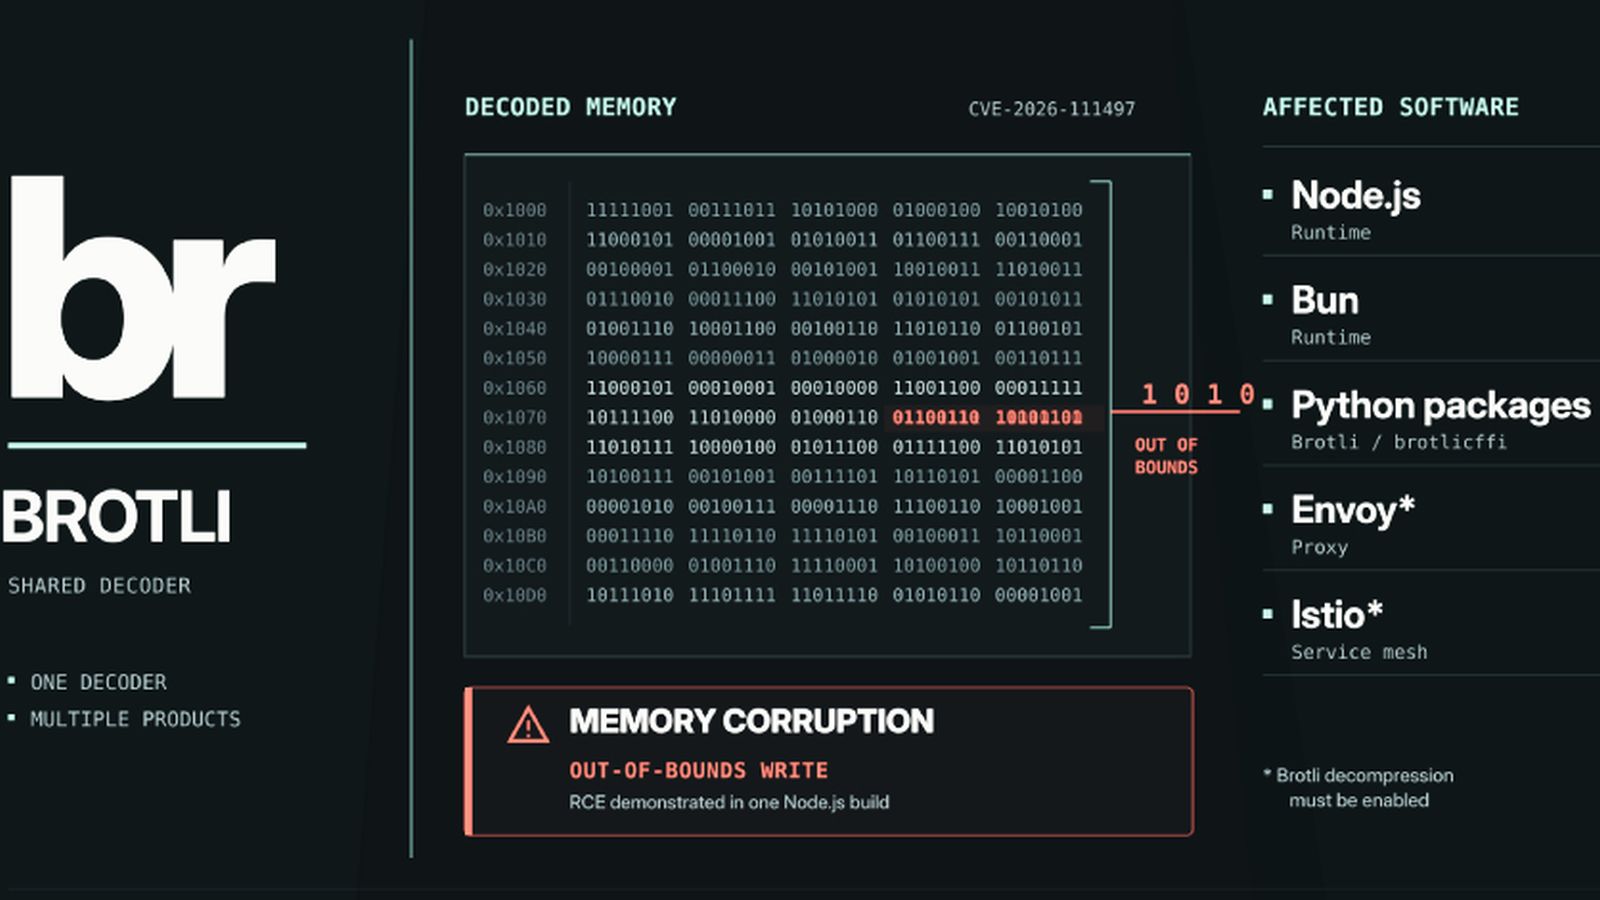
2026 թվականի հոկտեմբերի 21-ին թողարկվեց Node.js-ի անվտանգության թարմացումը, որը շտկում է 10 խոցելիություն, որոնցից չորսը գնահատվել են որպես «բարձր» վտանգավորության մակարդակ ունեցող Note։ Հիմնական խնդիրը հիշողության կոռուպցիայի թերությունն է, որը դասակարգված է որպես CVE-2026-111497 և ազդում է այն ծրագրերի վրա, որոնք ապակոդավորում են Brotli սեղմված տվյալները The Hacker News։ Արտաքին աղբյուրներից ստացված տվյալների ապասեղմման ժամանակ խոցելի հավելվածները կարող են վթարի ենթարկվել կամ որոշակի պայմաններում թույլ տալ կամայական կոդի գործարկում Note։
Այս խնդիրները լուծելու համար մշակողների կողմից թողարկված թարմացված տարբերակներն են v22.23.4, v24.22.1 և v26.12.1 Note։ Քանի որ այս անվտանգության շտկումները չեն տրամադրվում այն տարբերակների համար, որոնց աջակցությունն արդեն ավարտվել է (ինչպես օրինակ Node.js 18, 20, 23 և 25), մշակողները և համակարգային ադմինիստրատորները պետք է անցնեն աջակցվող թողարկումների Note։
Ֆոնային պրոցեսներ և ակտիվ միջավայրեր
Վերականգնման ընթացքում բացահայտված հիմնական մարտահրավերն այն է, որ գլոբալ միջավայրի տարբերակի թարմացումը ավտոմատ կերպով չի դադարեցնում կամ թարմացնում արդեն աշխատող ֆոնային օրինակները Note։ Օրինակ, մշակողները, որոնք օգտագործում են Astro-ի և Next.js-ի նման մշակման սերվերներ կամ պահպանում են Claude Code-ի նման արհեստական բանականության գործիքների կողմից օգտագործվող Model Context Protocol (MCP) սերվերներ, հաճախ հայտնաբերում են, որ մի քանի ակտիվ պրոցեսներ շարունակում են գործարկել բինար ֆայլեր չթարմացված միջավայրերից Note։
Տեղական մշակման մեքենաների ստուգումները բացահայտել են բազմաթիվ դեպքեր, երբ հնացած Node.js պրոցեսները մնացել են ակտիվ շաբաթներ շարունակ՝ սկզբնական թարմացումից հետո Note։ Հետևաբար, տերմինալի ստանդարտ հրամանների միջոցով տարբերակի ստուգումը բավարար չէ, եթե ֆոնային դեմոնները կամ կոնտեյներացված ծառայությունները շարունակում են հղվել հին բինար ֆայլերին Note։
Արտադրական տեղակայումներ և ամպային ծառայություններ
Ռիսկը դուրս է գալիս տեղական աշխատանքային կայաններից և տարածվում ամպային հոսթինգով աշխատող վեբ հավելվածների վրա Note։ Google Cloud Run-ի նման ծառայություններում տեղակայված միջավայրերը հաճախ հիմնված են հիմնական կոնտեյներային պատկերների կամ կարգավորման ֆայլերի վրա, որոնք նշում են ավելի հին միջավայրեր Note։
Հրապարակված վեբ հավելվածների անվտանգության վերանայումները ցույց են տալիս, որ մշակման միջավայրի ավտոմատ թարմացումները ինքնաբերաբար չեն փոխանցվում արտադրական սերվերներին Note։ CVE-2026-111497-ի վերացումը արտադրական ենթակառուցվածքում պահանջում է կոնտեյներային պատկերների բացահայտ վերակառուցում և ծառայությունների կրկնակի տեղակայում Note։