


Масштаб пакета безопасности за октябрь 2026 года
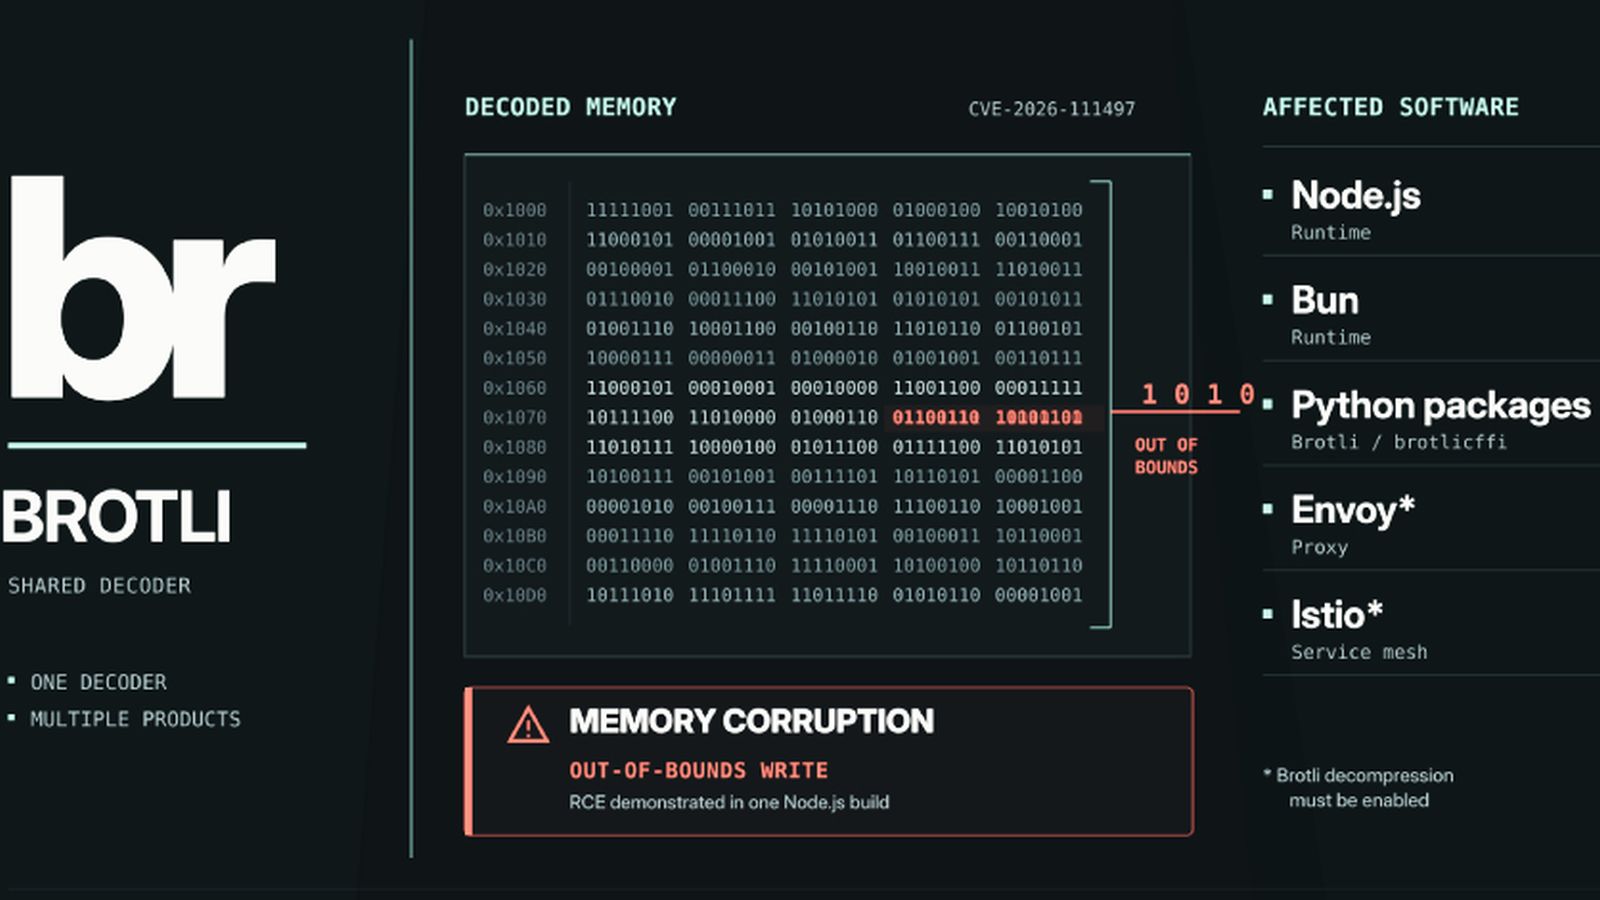
21 октября 2026 года был выпущен патч безопасности для Node.js, устраняющий 10 уязвимостей, четыре из которых имеют высокий уровень критичности Note. Основная проблема связана с дефектом повреждения памяти (memory-corruption), зарегистрированным под идентификатором CVE-2026-111497, который затрагивает программы, распаковывающие данные, сжатые с помощью алгоритма Brotli The Hacker News. При распаковке внешних данных уязвимые приложения могут аварийно завершаться или, при определенных условиях, допускать выполнение произвольного кода Note.
Для устранения этих угроз разработчики выпустили обновления Node.js версий v22.23.4, v24.22.1 и v26.12.1 Note. Поскольку исправления безопасности не выпускаются для версий, поддержка которых уже прекращена (таких как Node.js 18, 20, 23 и 25), администраторам необходимо мигрировать свои рабочие нагрузки на поддерживаемые релизы Note.
Фоновые процессы и активные среды выполнения
Главная проблема, выявленная в ходе устранения последствий, заключается в том, что обновление глобальной версии среды выполнения не приводит к автоматическому завершению или перезапуску уже работающих фоновых экземпляров Note. Например, разработчики, использующие серверы разработки Astro и Next.js, а также резидентные MCP-серверы (Model Context Protocol), применяемые инструментами искусственного интеллекта вроде Claude Code, часто обнаруживают, что несколько активных процессов продолжают использовать старые исполняемые файлы Note.
Проверки локальных рабочих станций показали множество случаев, когда устаревшие процессы Node.js оставались активными в течение нескольких недель после обновления интерфейса командной строки Note. Следовательно, проверка версии через стандартные команды терминала недостаточна, если фоновые демоны или контейнеризированные службы продолжают ссылаться на старые бинарные файлы Note.
Развертывание в продакшене и облачные службы
Риски выходят за рамки локальных машин разработчиков и затрагивают веб-приложения, размещенные в облаке Note. Среды, запущенные на таких платформах, как Google Cloud Run, часто полагаются на базовые образы контейнеров или файлы конфигурации, указывающие устаревшие версии среды выполнения Note.
Проверки безопасности опубликованных веб-приложений показывают, что автоматические обновления среды разработки не отражаются на производственных серверах сами по себе Note. Устранение уязвимости CVE-2026-111497 в продакшене требует явной пересборки образов контейнеров и повторного развертывания сервисов для обеспечения работы с пропатченными бинарными файлами Note.
Экосистемное влияние на различные среды и пакеты
Ошибка повреждения памяти в декодере Brotli от компании Google не ограничивается экосистемой Node.js. Уязвимость, которой присвоен показатель CVSS до 9.2, затрагивает и другие платформы, использующие код распаковки Brotli на языке C The Hacker News. В числе уязвимого программного обеспечения оказались среда выполнения Bun, прокси-серверы Envoy, сетки обслуживания Istio, а также специализированные пакеты для Python — Brotli и brotlicffi The Hacker News.
Поскольку каждый затронутый программный продукт компилирует собственную копию библиотеки декодера, обновление одного компонента не защищает остальные автоматически. Например, приложения на Python могут оставаться уязвимыми, если базовые HTTP-клиенты (такие как requests, urllib3, httpx или aiohttp) автоматически распаковывают ответы, сжатые с помощью Brotli The Hacker News. Такая широкая распространенность подчеркивает необходимость проведения детального аудита всех зависимостей в различных стеках приложений, а не ограничения лишь обновлением языковой среды выполнения The Hacker News.
Механика эксплуатации и контекст исследований безопасности
Исследователи безопасности из компании Imperva продемонстрировали, что уязвимость, неофициально называемая Node2Shell, может способствовать выполнению произвольного кода в непропатченных сборках Node.js при определенных условиях The Hacker News. Данная проблема активируется, когда приложение обрабатывает ненадежные потоки сжатых данных через такие механизмы, как встроенные вызовы fetch или парсеры тел запросов вроде Express и body-parser The Hacker News.
Несмотря на высокую оценку критичности и потенциал вызова сбоев или повреждения памяти, эксперты и мейнтейнеры отметили отсутствие массовой эксплуатации уязвимости в реальных условиях на момент публикации сведений The Hacker News. Команда Codex Security компании OpenAI, отмеченная наряду с исследователями Хай Траном и Сильви Маер за обнаружение проблемы, указала, что первопричина была устранена в исходном коде Brotli еще в феврале, однако до последующего анализа не связывалась с уязвимостью в производных декодерах The Hacker News.
Практические шаги по устранению и стратегии проверки
Устранение CVE-2026-111497 требует многоуровневого протокола проверки, который выходит за рамки выполнения стандартных команд проверки версий в терминале Note. Системные администраторы и разработчики должны убедиться, что активные процессы, образы контейнеров и целевые среды развертывания были систематически перезапущены Note. Для контейнеризированных окружений это означает загрузку обновленных базовых образов, перекомпиляцию артефактов и развертывание свежих экземпляров для полного исключения использования устаревших бинарных файлов Note.
В сценариях, где оперативное обновление невозможно, временными мерами защиты могут служить отключение автоматической распаковки Brotli в HTTP-клиентах или отклонение входящих запросов с заголовками content-encoding, задействующими Brotli, до тех пор, пока исправления не будут применены во всех зависимых системах The Hacker News.