


Կոնգրեսի բացահայտումները մերկացնում են խարդախության մասշտաբները
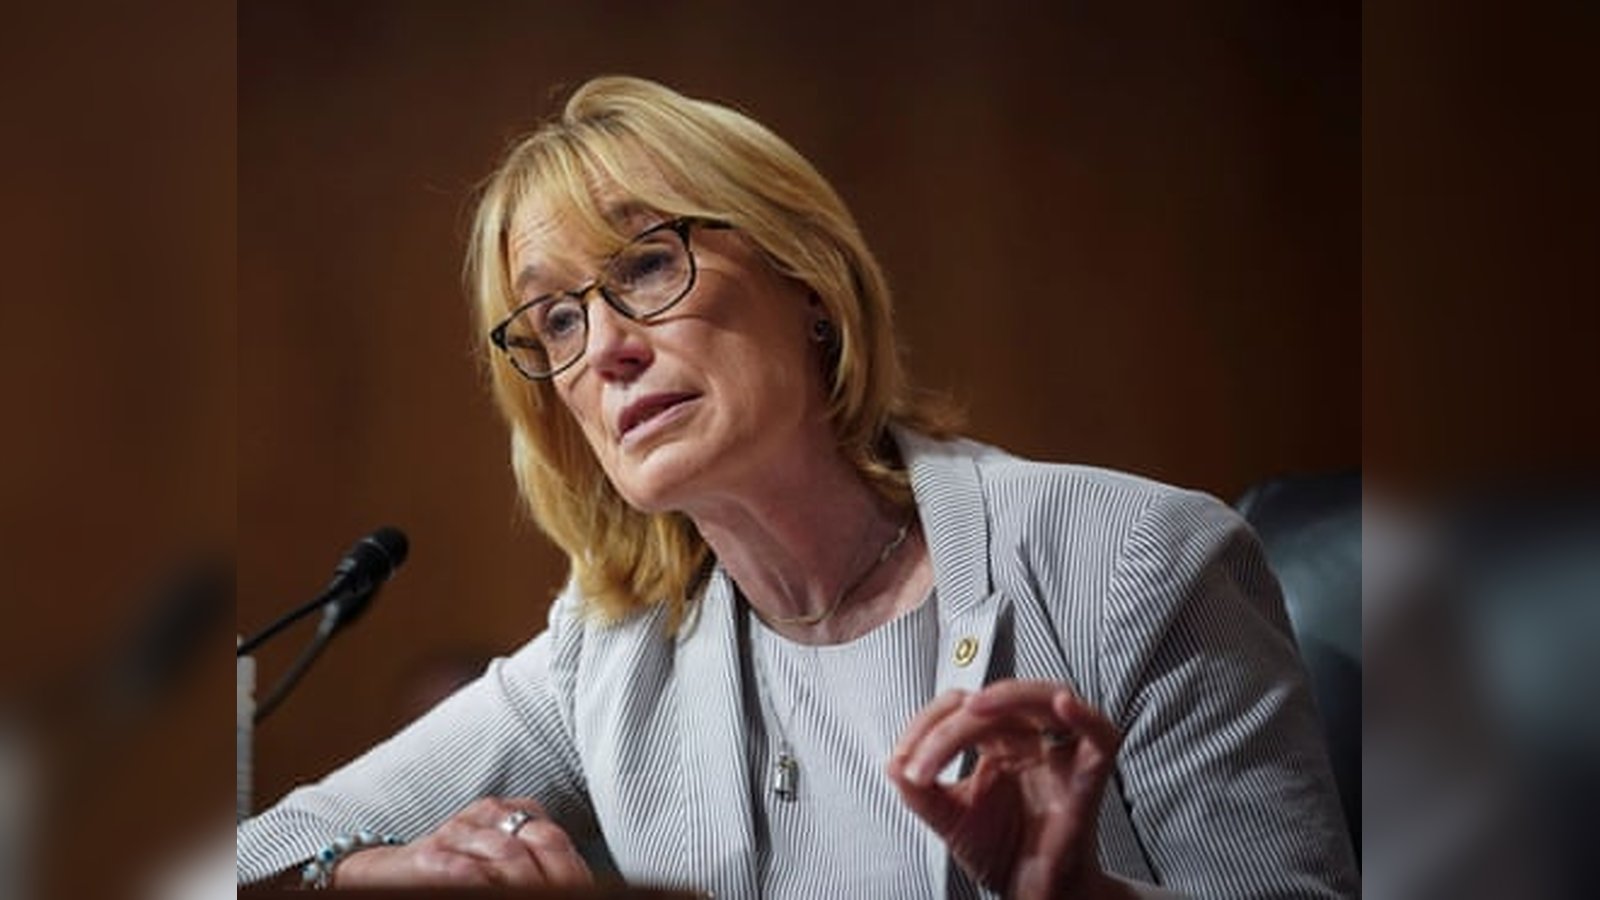
ԱՄՆ Սենատի անդամներ Մեգի Հասանի և Մարշա Բլեքբուրնի գլխավորությամբ անցկացված համատեղ տնտեսական հանձնաժողովի հետաքննությունը բացահայտել է, որ Match Group-ին պատկորանող խոշոր ծանոթությունների հարթակները երկար ժամանակ օգտագործել են հնացած տեխնոլոգիաներ, ինչի հետևանքով միլիոնավոր խարդախ հաշիվներ աննկատ են մնացել, հայտնում է The Guardian-ը: Հետաքննության կենտրոնում են եղել Tinder-ը, Hinge-ը և Plenty of Fish-ը: Հանձնաժողովի տրամադրության տակ հայտնված ներքին փաստաթղթերը վկայում են, որ մինչև 2025 թվականի երկրորդ կեսը Tinder-ը տարիներ շարունակ չէր թարմացրել իր մեքենայական ուսուցման մոդելների մեծ մասը, ինչի պատճառով հարթակը նվազ վստահելիությամբ է բացահայտել չարագործներին:
Կոնգրեսական ստուգման ընթացքում ներկայացված տվյալների համաձայն՝ մինչև 2025 թվականի երրորդ եռամսյակը ԱՄՆ-ում Tinder-ի և Hinge-ի վրա գրանցված մոտ 1.5 միլիոն խարդախներ կամ այլ չարագործներ հաջողությամբ զույգվել են առնվազն մեկ այլ օգտատիրոջ հետ: Ավելին, այդ հաշիվներից գրեթե 500,000-ը կարողացել է կոնտակտային տվյալներ փոխանակել անզգույշ օգտատերերի հետ՝ հեշտացնելով շարունակական ֆինանսական շահագործումը:
Անձնական կորուստները և հոգեբանական ճնշումը
Ռոմանտիկ խարդախությունները դարձել են Միացյալ Նահանգներում ֆինանսական խաբեության առաջատար ձևերից մեկը՝ ամեն տարի պատճառելով առնվազն 1.3 միլիարդ դոլարի վնաս, ինչպես նշել են օրենսդիրները հետաքննության մեկնարկին: Զոհերը նկարագրել են հոգեբանական թակարդները, որոնց պատճառով կորցրել են իրենց խնայողությունները: Զոհերից մեկը՝ Մերին, The Guardian-ին տված հարցազրույցում պատմել է, որ 2024 թվականին Plenty of Fish հարթակում հանդիպած տղամարդու խաբեությամբ կորցրել է մոտ 100,000 դոլար կրիպտոարժույթ:
Մերին այդ փորձությունը նկարագրել է որպես անդադար կոնտակտների, զգացմունքային ճնշման և հորինված բժշկական արտակարգ իրավիճակների համար դրամական կրկնվող պահանջների հորձանուտ: Չնայած հեռախոսահամարներն արգելափակելուն՝ հանցագործը շարունակաբար կապ է հաստատել այլ պրոֆիլների միջոցով: Այս դեպքն ընդգծում է գլոբալ հանցավոր ցանցերի կիրառած բարդ հոգեբանական մանիպուլյացիաները:
Հարթակների արձագանքը և կարգավորող մարմինների ճնշումը
Օրենսդիրների խիստ ուշադրության արդյունքում Match Group-ը ներդրել է անվտանգության նոր միջոցառումներ, այդ թվում՝ արհեստական բանականության մոդելներ, որոնք ստուգում են պրոֆիլները, ինչպես նաև ԱՄՆ-ում բոլոր նոր Tinder օգտատերերի համար պարտադիր տեսասելֆիի վավերացման գործընթաց: Սենատոր Հասանը քննադատել է ընկերությանը այս կարևոր բարեփոխումների ձգձգման համար՝ պնդելով, որ պաշտպանական միջոցները պետք է շարունակաբար թարմացվեն:
Ի պատասխան կոնգրեսական հաշվետվության՝ Match Group-ի վստահության և անվտանգության գծով ավագ փոխնախագահ Յոել Ռոթը The Guardian-ի կողմից հրապարակված հայտարարության մեջ պաշտպանել է ընկերության դիրքորոշումը: Նա նշել է, որ զեկույցը սխալ է ներկայացնում ընկերության կատարած ներդրումների մասշտաբները և հավաստիացրել, որ անվտանգության լայնածավալ աշխատանքներ են տարվել նախքան կոմիտեի միջամտությունը: